Czy link jest bezpieczny, najszybciej sprawdzisz, czytając przed kliknięciem domenę, czyli nazwę tuż przed pierwszym ukośnikiem w adresie, od prawej do lewej. Dopiero potem warto sięgnąć po narzędzia: rozwinąć skrócony adres, sprawdzić go w Google Safe Browsing albo na Liście Ostrzeżeń CERT Polska. Żadne narzędzie nie daje pewności, bo nowe strony oszustów pojawiają się szybciej, niż trafiają na listy. Lista CERT liczyła 1 listopada 2026 roku o 17:47 dokładnie 126 165 domen. Adres możesz też sprawdzić na tej liście u siebie, bez wysyłania go komukolwiek.
Jak sprawdzić link w skrócie
Pierwszy warunek bezpiecznego linku to domena zgodna z oficjalnym adresem firmy albo instytucji, za którą podaje się nadawca. Pewności to nie daje, bo prawdziwą stronę też można przejąć, ale pozwala odrzucić linki, których domena nie zgadza się z oficjalnym adresem. Sprawdzisz to w czterech krokach:
- Zobacz pełny adres, nie tekst linku. Na komputerze najedź kursorem na link, na iPhonie przytrzymaj go palcem.
- Przeczytaj domenę od prawej. Liczy się końcówka (.pl, .com, .shop) i nazwa tuż przed nią, a przy końcówkach złożonych, jak .com.pl, jeden człon więcej. Porównaj ją znak po znaku z adresem, który znasz z zakładki albo aplikacji.
- Rozwiń skrót. Link z bit.ly albo innego skracacza ukrywa prawdziwy adres.
- Sprawdź adres na liście albo w serwisie. Lista Ostrzeżeń CERT Polska zawiera domeny, które wyłudzają dane. Google Safe Browsing pokazuje strony uznane przez Google za niebezpieczne.
Jeśli wiadomość dotyczy banku, urzędu, kuriera albo linii lotniczej, najprościej w ogóle nie klikać. Wejdź na stronę z zakładki albo przez aplikację i sprawdź sprawę tam.
Jak odczytać adres: domena, subdomena i literówki
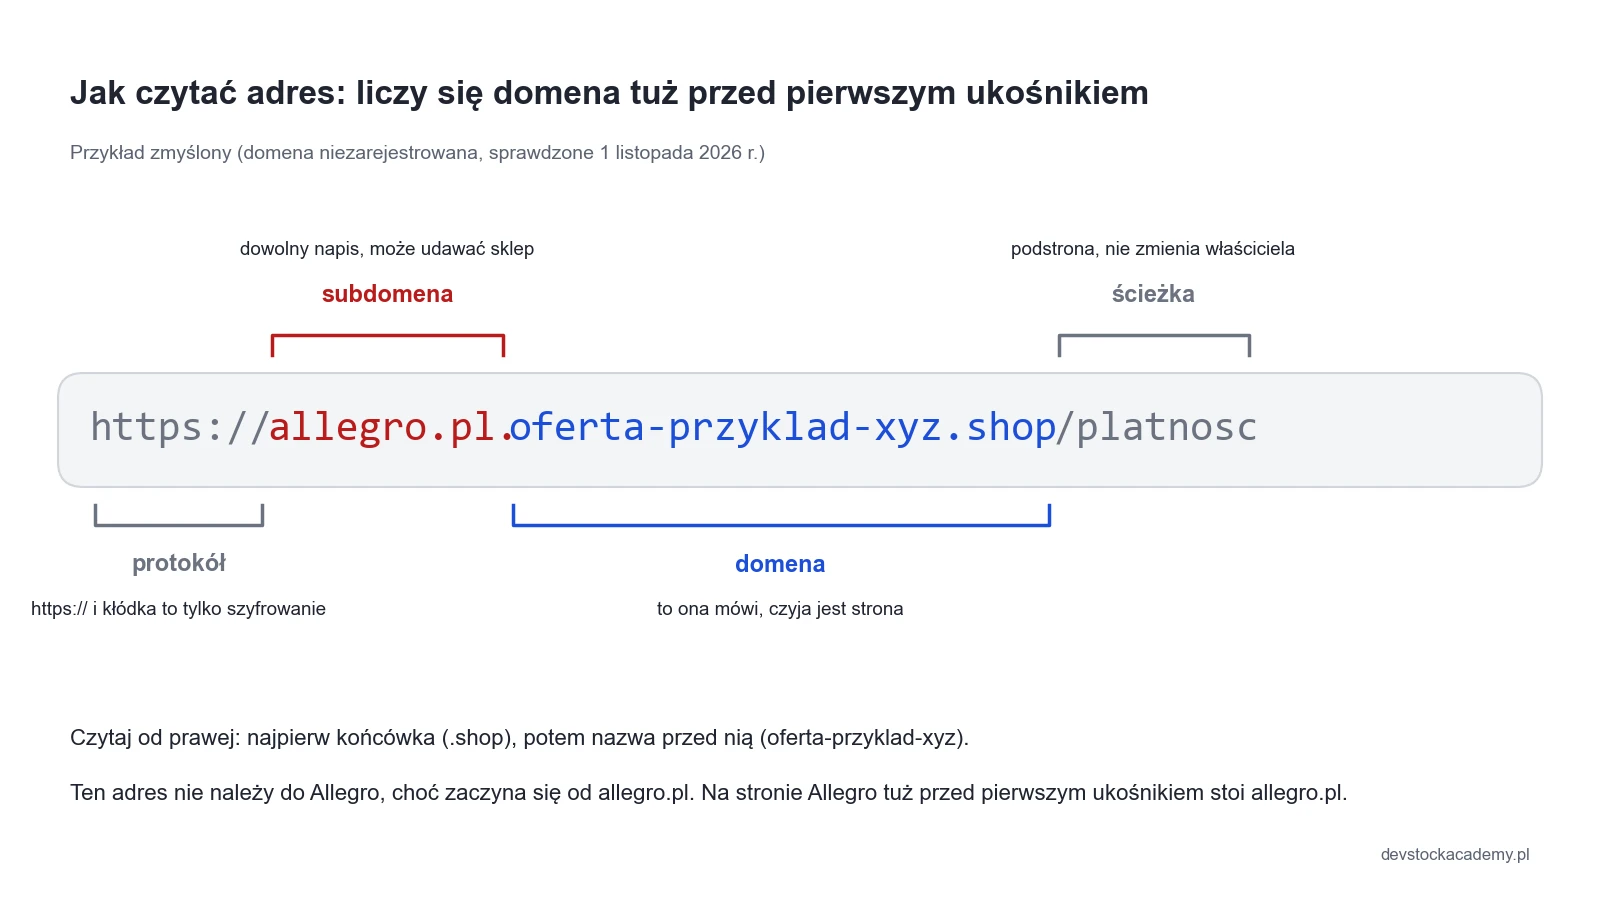
Domena to część adresu bezpośrednio przed pierwszym pojedynczym ukośnikiem, liczona od końca. W adresie https://allegro.pl.oferta-przyklad-xyz.shop/platnosc domeną jest oferta-przyklad-xyz.shop, a nie allegro.pl. Ten przykład jest zmyślony. Sprawdziliśmy, że taka domena nie jest zarejestrowana. Napis allegro.pl. na początku to subdomena, którą właściciel oferta-przyklad-xyz.shop może ustawić dowolnie.
Drugi trik to literówki i podobne litery. Oszust rejestruje nazwę różniącą się jednym znakiem, dodaje słowo w rodzaju “-pomoc”, “-zwrot” albo “-weryfikacja” albo zmienia końcówkę. Czytaj domenę powoli, znak po znaku, szczególnie na telefonie, gdzie adres bywa ucięty.
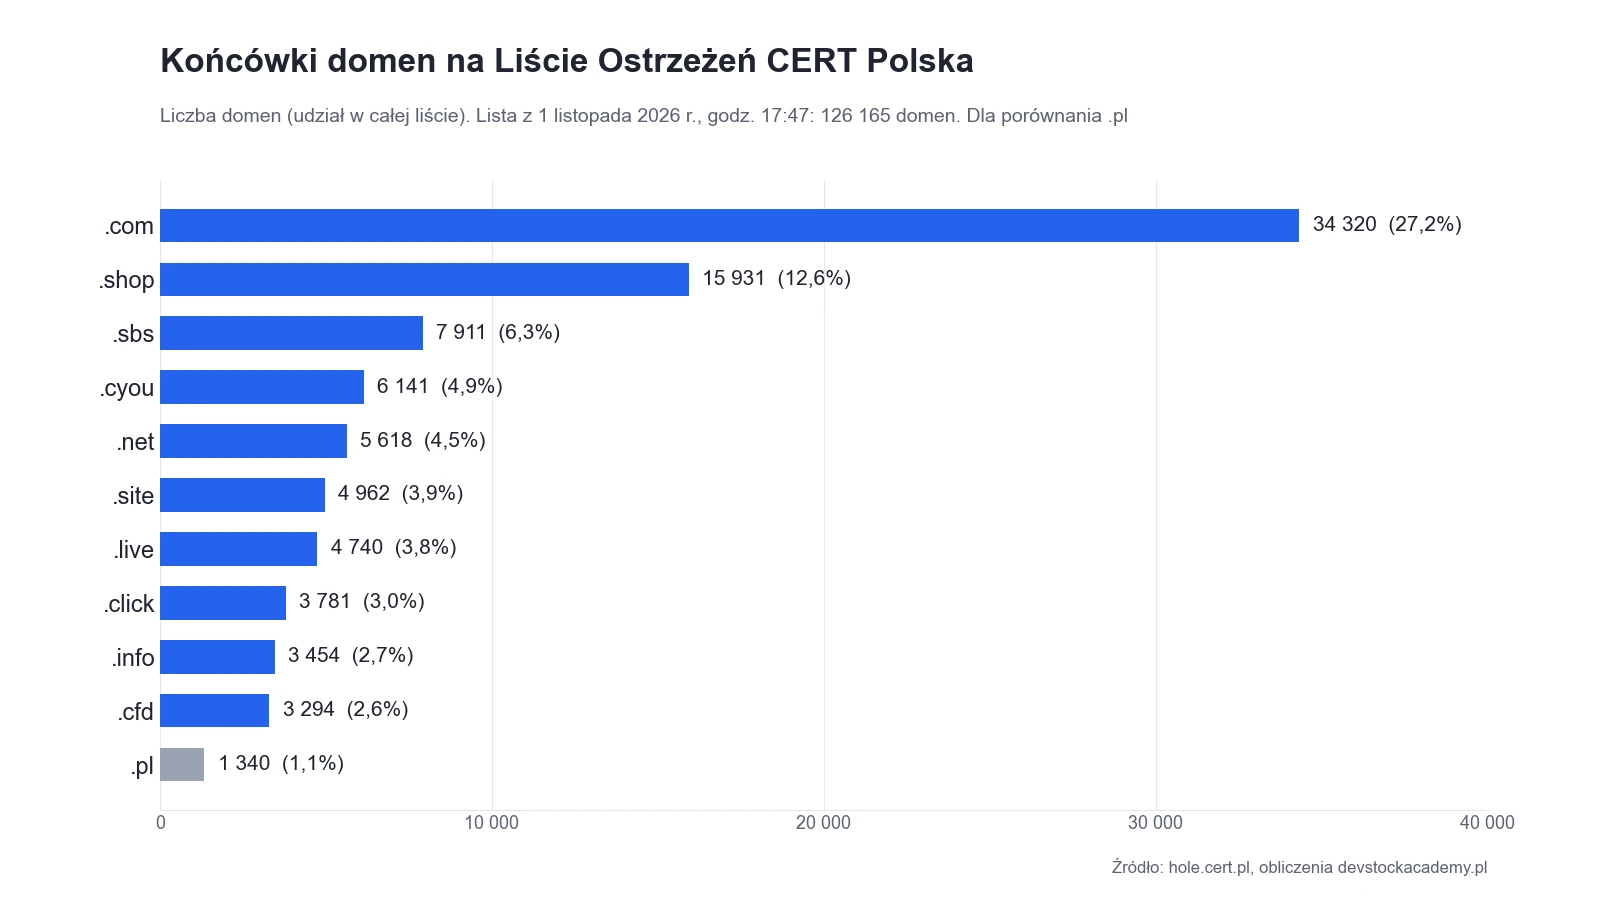
Sama końcówka nie przesądza o niczym. Na Liście Ostrzeżeń CERT Polska z 1 listopada 2026 roku najwięcej domen kończy się na .com (34 320). Na drugim miejscu jest .shop (15 931), a dalej .sbs (7 911) i .cyou (6 141). Domen .pl jest na liście 1 340, czyli 1,1%. Te liczby pokazują skład listy. Ryzyka poszczególnych końcówek z nich nie wyliczysz, bo nie porównujemy ich z liczbą wszystkich zarejestrowanych domen. Nietypowa końcówka w wiadomości od banku albo kuriera to sygnał, żeby porównać adres z oficjalną stroną.
Podgląd linku przed kliknięciem: komputer i telefon
Na komputerze najedź kursorem na link i nie klikaj. Przeglądarka i większość programów pocztowych pokazuje wtedy adres, do którego link naprawdę prowadzi. Tekst linku w wiadomości może brzmieć “Twoja paczka”, a adres prowadzić zupełnie gdzie indziej.
Na iPhonie pomoc Apple opisuje to tak: “Dotknij i przytrzymaj łącze w Safari, aby zobaczyć jego podgląd bez otwierania strony”. Aby zamknąć podgląd, stuknij w dowolnym miejscu poza nim.
Na Androidzie zachowanie zależy od aplikacji: przeglądarki, programu do SMS-ów czy komunikatora. W wielu z nich przytrzymanie linku pozwala go skopiować. Skopiowany adres wklej do notatki i przeczytaj domenę, zanim cokolwiek otworzysz.
Ten sam odruch działa przy kodach QR. Aparat najpierw pokazuje adres, a dopiero stuknięcie go otwiera. Jak to wygląda na różnych telefonach, opisaliśmy w poradniku jak zeskanować kod QR.
Skrócone linki: jak sprawdzić, dokąd prowadzą
Skrócony link (bit.ly, tinyurl i podobne) to przekierowanie, więc z samego adresu nie widać celu. Cel pokaże nagłówek Location, który serwer skracacza odsyła przeglądarce. W Windows 10 i 11 sprawdzisz go wbudowanym programem curl.exe w wierszu poleceń albo w PowerShellu. W Windows PowerShell 5.1 wpisz pełną nazwę curl.exe, bo samo curl jest tam skrótem innego polecenia.
curl.exe -sI https://aka.ms/powershell
Wynik z 1 listopada 2026 roku (fragment, curl 8.21.0 w Windows 11):
HTTP/1.1 301 Moved Permanently
Server: Kestrel
Location: https://learn.microsoft.com/powershell
Wiersz Location mówi, że skrót Microsoftu prowadzi do dokumentacji na learn.microsoft.com. Polecenie łączy się tylko z serwerem skracacza i nie wczytuje strony docelowej. Skracacz może jednak odnotować, że ktoś sprawdził link. Jeśli skrót prowadzi do kolejnego skrótu, powtórz polecenie dla adresu z Location.
Narzędzia do sprawdzania linków: co sprawdzają, a czego nie
Narzędzia odpowiadają przede wszystkim na pytanie, czy adres jest już znany jako niebezpieczny. Świeża strona oszustów może jeszcze nie być oznaczona, więc brak ostrzeżenia nie dowodzi, że link jest bezpieczny.
| Narzędzie | Co sprawdza | Czego nie powie | Co dzieje się z wklejonym adresem |
|---|---|---|---|
| Lista Ostrzeżeń CERT Polska | czy domena jest na liście stron wyłudzających dane, prowadzonej przez CERT Polska | nic o złośliwych plikach ani o stronach spoza listy | skrypt niżej pobiera całą listę i sprawdza adres u ciebie, adres nigdzie nie wychodzi |
| Google Safe Browsing (Raport przejrzystości) | czy Google uznaje witrynę za niebezpieczną | nic o stronach, których Google jeszcze nie oznaczył | wpisujesz go w wyszukiwarkę na stronie Google |
| VirusTotal | wyniki ponad 70 skanerów antywirusowych i usług z listami niebezpiecznych adresów i domen | czy strona jest uczciwa, gdy żaden skaner jej nie zna | według dokumentacji raport jest publiczny, a treść strony może trafić do klientów płatnej wersji |
| Ostrzeżenie w przeglądarce | czy przeglądarka zna adres jako niebezpieczny i czy połączenie jest szyfrowane | kto stoi za stroną z kłódką | zależy od przeglądarki |
Google w Raporcie przejrzystości pisze, że Bezpieczne przeglądanie “sprawdza miliardy adresów URL dziennie” i że wiele wykrytych stron to “uczciwe witryny, które zostały zaatakowane”. Znana marka w adresie nie wyklucza więc, że konkretna podstrona jest groźna.
VirusTotal według własnej dokumentacji dzieli wyniki z partnerami, a raporty widzi społeczność serwisu. Nie wklejaj tam linków, w których siedzą twoje dane: linku do resetu hasła, do faktury, do rezerwacji albo do prywatnego dokumentu.
Kłódka przy adresie oznacza tylko szyfrowane połączenie i nic nie mówi o właścicielu strony. Fałszywe strony też mają certyfikaty. Co pokazuje Chrome, gdy strona nie ma szyfrowania, opisaliśmy przy ostrzeżeniu o stronach HTTP.
Sprawdź domenę na liście CERT Polska: kilkanaście linijek Pythona
Listę Ostrzeżeń CERT Polska można pobrać i sprawdzić u siebie. Według zasad CERT lista “może być wykorzystywana przez każdego użytkownika, w dowolnym celu”, bez gwarancji kompletności. CERT zaleca też blokowanie subdomen: jeśli na liście jest a.przyklad.com, zablokowane powinno być również b.a.przyklad.com. Skrypt sprawdza więc sam adres i każdą domenę nad nim. Potrzebny jest tylko Python, bez dodatkowych bibliotek.
import sys
import urllib.request
from urllib.parse import urlsplit

LISTA = "https://hole.cert.pl/domains/v2/domains.txt"

adres = sys.argv[1]
host = urlsplit(adres if "://" in adres else "http://" + adres).hostname
with urllib.request.urlopen(LISTA, timeout=30) as odp:
    lista = set(odp.read().decode().split())

czesci = host.split(".")
kandydaci = [".".join(czesci[i:]) for i in range(len(czesci) - 1)]
trafienia = [d for d in kandydaci if d in lista]
print(f"Lista CERT: {len(lista)} domen")
print(f"Sprawdzam: {host}")
print("NA LIŚCIE OSTRZEŻEŃ: " + ", ".join(trafienia) if trafienia else "Brak na liście (to jeszcze nie znaczy, że strona jest bezpieczna)")
Zapisz kod jako sprawdz_domene.py i uruchom z adresem w cudzysłowie. Wyniki z 1 listopada 2026 roku, godz. 17:48 (Python 3.14.3). Najpierw zmyślony adres z przykładu wyżej:
> python sprawdz_domene.py "https://allegro.pl.oferta-przyklad-xyz.shop/platnosc"
Lista CERT: 126165 domen
Sprawdzam: allegro.pl.oferta-przyklad-xyz.shop
Brak na liście (to jeszcze nie znaczy, że strona jest bezpieczna)
Teraz podstrona domeny z listy, która podszywa się pod OLX i kończy na .cfd. Pełnej nazwy nie podajemy, żeby nikt w nią nie kliknął:
> python sprawdz_domene.py "https://platnosc.[domena-z-listy].cfd/oferta"
Lista CERT: 126165 domen
Sprawdzam: platnosc.[domena-z-listy].cfd
NA LIŚCIE OSTRZEŻEŃ: [domena-z-listy].cfd
Na liście była domena nadrzędna, a nie podstrona platnosc, i skrypt i tak ją złapał. Pierwszy wynik pokazuje granicę metody: zmyślona domena nie jest na liście, bo nikt jej nie zgłosił. To samo dotyczy świeżej strony oszustów.
Czy twój operator blokuje domeny z listy automatycznie, sprawdzisz na stronie lista.cert.pl. Jak dodać listę do przeglądarki albo routera, opisaliśmy przy fałszywych sklepach ze zniczami.
Jak sprawdzić, czy strona urzędu albo banku jest prawdziwa
Strona urzędu centralnego ma domenę kończącą się na gov.pl. Według zasad NASK nazwę w .gov.pl rejestrują wyłącznie uprawnione podmioty publiczne i tylko bezpośrednio w NASK. Wyjątek dotyczy samorządu: z rejestracji w .gov.pl wyłączeni są m.in. wójtowie, burmistrzowie, prezydenci miast i gminy. Strona urzędu gminy może więc mieć zwykły adres .pl i nie świadczy to o oszustwie.
Przy banku zasada jest prostsza: adres strony logowania znasz z karty, umowy albo aplikacji. Link z SMS-a, który prowadzi do “logowania do banku”, omijaj nawet wtedy, gdy domena wygląda poprawnie. Jak sprawdzić, czy twoje dane trafiły do wycieku, opisaliśmy przy portalu Bezpieczne Dane gov.pl.
Wiarygodne szczegóły w wiadomości nie są dowodem, że pisze prawdziwa firma. Po wycieku z systemu rezerwacji Amadeus oszuści mogą znać prawdziwy numer rezerwacji, trasę i datę lotu, co opisujemy w tekście o wycieku danych pasażerów linii lotniczych.
SMS, mail i Messenger: gdzie zgłosić podejrzany link
Podejrzany SMS z linkiem przekaż na numer 8080, używając w telefonie funkcji “przekaż” albo “udostępnij”. Według CERT Polska wysłanie jest bezpłatne, a w roamingu kosztuje tyle, ile przewiduje cennik operatora. Stronę wyłudzającą dane, także z maila albo komunikatora, zgłosisz w formularzu incydent.cert.pl/phishing.
Po weryfikacji domena może trafić na Listę Ostrzeżeń, a operatorzy, którzy z niej korzystają, zablokują do niej dostęp. Jeśli straciłeś pieniądze, potrzebne są też bank i policja. Listę miejsc zebraliśmy w poradniku gdzie zgłosić oszustwo internetowe.
Najczęstsze pytania
Czy samo kliknięcie w podejrzany link jest niebezpieczne?
Zwykle szkoda zaczyna się od tego, co zrobisz na stronie: od podania danych, pobrania pliku albo instalacji aplikacji. Samo otwarcie strony bywa jednak groźne, gdy przeglądarka albo aplikacja ma niezałataną lukę. Przykład: do 26 października 2026 roku samo otwarcie cudzego linku do rozmowy w ChatGPT mogło uruchomić na koncie kod napastnika. Dlatego aktualizacje przeglądarki i systemu chronią także przed linkami. Co zrobić po kliknięciu, opisuje sekcja “Kliknąłem w link phishingowy” w przewodniku phishing: co to jest i jak go rozpoznać.
Czy kłódka przy adresie oznacza, że strona jest bezpieczna?
Nie. Kłódka oznacza szyfrowane połączenie między tobą a serwerem. Nie mówi, kto jest właścicielem strony, a strony oszustów też mają certyfikaty. Ważniejsza jest domena przed pierwszym ukośnikiem.
Czy VirusTotal widzi, jaki link sprawdzam?
Tak. Według dokumentacji VirusTotal wyniki trafiają do partnerów serwisu, raporty są publiczne dla jego społeczności, a treść sprawdzanych stron może być udostępniona klientom płatnej wersji. Do VirusTotal wklejaj więc linki z podejrzanych wiadomości, a nie linki z twoimi danymi.
Jak sprawdzić link, czy nie ma wirusa?
VirusTotal pokaże, czy któryś z ponad 70 skanerów zna adres albo plik jako groźny. Na co dzień wygodniejsza jest ochrona przeglądania w antywirusie, bo ostrzega w chwili otwarcia strony. Czy potrzebujesz osobnego programu, opisaliśmy w tekście antywirus na telefon i komputer.
Podsumowanie
Link sprawdzisz najszybciej, czytając domenę przed pierwszym ukośnikiem od prawej do lewej i porównując ją z tym, kim podaje się nadawca. Skrócony adres rozwiniesz poleceniem curl.exe -sI, które pokaże cel w wierszu Location. Google Safe Browsing, VirusTotal i Lista Ostrzeżeń CERT Polska mówią tylko, czy adres jest już znany jako niebezpieczny. Lista CERT 1 listopada 2026 roku liczyła 126 165 domen, najwięcej z końcówkami .com i .shop. Nowej strony oszustów te narzędzia mogą jeszcze nie rozpoznawać. W sprawach banku, urzędu, kuriera i linii lotniczej wchodź na stronę z zakładki albo przez aplikację, a podejrzany SMS przekaż na numer 8080.