

Microsoft załatał 10 listopada 2026 roku lukę CVE-2026-124194 w klasycznym Outlooku, którą napastnicy już wykorzystują do wyciągania danych logowania. Kto pracuje w Outlooku z Microsoft 365 albo Office LTSC, powinien dziś zaktualizować pakiet Office, a przy okazji Windows. Ta poprawka przychodzi z aktualizacją pakietu Office, więc sam Windows Update ani restart systemu jej nie zainstalują. W tym samym wydaniu są listopadowe aktualizacje Windows 11 (KB5132061), Windows 10 w programie ESU (KB5131096) i łącznie 1 095 luk w produktach Microsoftu. Edge wciąż nie ma poprawki luki z Chrome, którą CISA dopisała do katalogu ataków. Stan na 11 listopada 2026 roku, godz. 10:15, według biuletynu Microsoftu, not aktualizacji i katalogu CISA.
Co wiadomo o luce w Outlooku CVE-2026-124194
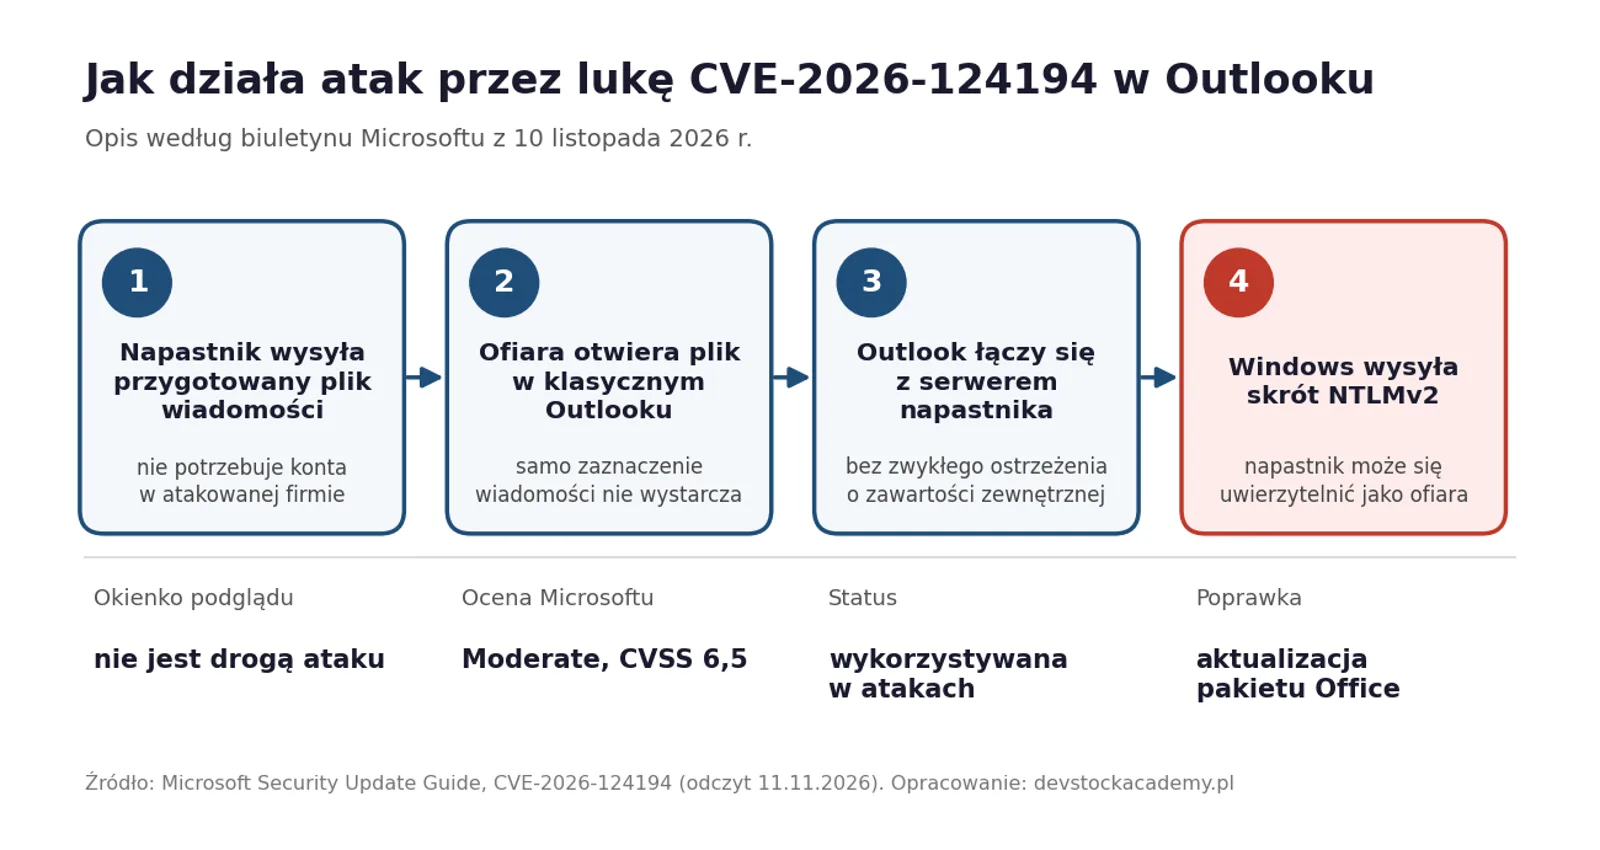
CVE-2026-124194 to błąd w klasycznym Outlooku, przez który program po otwarciu specjalnie przygotowanego pliku wiadomości łączy się z serwerem napastnika i nie pokazuje przy tym zwykłego ostrzeżenia o zawartości zewnętrznej. Przy takim połączeniu Windows wysyła skrót NTLMv2, czyli zaszyfrowany odcisk danych logowania użytkownika. Według Microsoftu napastnik może go użyć, żeby uwierzytelnić się jako ofiara.
Do ataku trzeba namówić ofiarę, żeby otworzyła plik. Microsoft pisze wprost, że okienko podglądu nie jest drogą ataku, więc samo zaznaczenie wiadomości na liście nie wystarcza. Napastnik nie musi mieć żadnego konta w atakowanej firmie.
W biuletynie Microsoftu luka ma status “Exploitation Detected”, czyli wykryto jej użycie w atakach. Microsoft nie podał, kto atakuje, przeciw komu i od kiedy. Nie ma też informacji o atakach w Polsce. Jako odkrywców firma wymienia “Benoît Sevens using Claude with Anthropic” oraz badacza podpisanego “nono”. Z tego wpisu wynika tylko tyle, że badacz korzystał przy pracy z modelu Claude.
Microsoft wymienia jako podatne Microsoft 365 Apps for Enterprise oraz Office LTSC 2021 i LTSC 2024, w wersjach 32- i 64-bitowych. Nowego Outlooka i Outlooka w przeglądarce na tej liście nie ma. Office 2016 i 2019 też nie, ale ich wsparcie skończyło się 14 października 2025 roku, więc brak na liście nie oznacza, że są bezpieczne.
Dlaczego “umiarkowana” luka jest ważniejsza niż krytyczne
Microsoft ocenia CVE-2026-124194 jako umiarkowaną (Moderate), z wynikiem 6,5 na 10 w skali CVSS. Niska ocena wynika z tego, że atak wymaga działania ofiary i nie daje bezpośrednio kontroli nad komputerem. Ważniejsze jest to, że to jedyna z 1 095 listopadowych luk, której użycie w atakach Microsoft potwierdził.
Skrót NTLMv2 jest cenny tam, gdzie firma ma sieć opartą na domenie Windows. Według BleepingComputer napastnik może taki skrót złamać na własnym komputerze, bez łączenia się z firmową siecią, albo użyć go do dostępu do firmowych kont. Podobne błędy z wyciekiem NTLM były już wykorzystywane w fałszywych wiadomościach z załącznikami.
Ta sama aktualizacja Office łata też trzy krytyczne luki w Outlooku (CVE-2026-110043, CVE-2026-110068 i CVE-2026-111309) z oceną 8,8. Przy nich okienko podglądu jest drogą ataku, a skutkiem może być uruchomienie kodu z uprawnieniami użytkownika. Microsoft nie widzi na razie ataków i ocenia ich wykorzystanie jako mniej prawdopodobne. To drugi powód, żeby nie odkładać aktualizacji pakietu.
Jak zaktualizować Outlooka i pakiet Office
Poprawkę luki w Outlooku instalujesz przez aktualizację pakietu Office. Kroki według pomocy Microsoftu:
- Otwórz dowolną aplikację Office, na przykład Word, i utwórz nowy dokument.
- Wybierz Plik, a potem Konto. W klasycznym Outlooku ta pozycja nazywa się Konto pakietu Office.
- W sekcji Informacje o produkcie wybierz Opcje aktualizacji, a potem Aktualizuj teraz.
- Poczekaj na komunikat “Wszystko aktualne!” albo “Aktualizacje zainstalowano” i zamknij okno.
Jeśli nie widzisz pozycji “Aktualizuj teraz”, najpierw wybierz “Włącz aktualizacje”. Jeśli w ogóle nie ma przycisku “Opcje aktualizacji”, masz instalację z licencji zbiorczej albo aktualizacjami zarządza firma. Wtedy poprawkę dostarcza dział IT.
Numer kompilacji widać w tej samej sekcji “Informacje o produkcie”. Poprawkę mają te wersje z listopadowej listy Microsoftu:
| Wersja Office | Kompilacja z poprawką |
|---|---|
| Microsoft 365, Current Channel, oraz Office 2021 i 2024 z licencją detaliczną | wersja 2610, kompilacja 20527.20196 |
| Microsoft 365, Monthly Enterprise Channel | 20527.20194, 20430.20264 albo 20326.20320 |
| Microsoft 365, Semi-Annual Enterprise Channel | 20527.20192, 20430.20262 albo 20326.20318 |
| Office LTSC 2024 (licencja zbiorcza) | 16.0.17932.21140 |
| Office LTSC 2021 (licencja zbiorcza) | 16.0.14334.21048 |
Dane pochodzą z not poprawek bezpieczeństwa Office z 10 listopada, gdzie CVE-2026-124194 jest w sekcji Outlook.
Aktualizacje Windows 11: KB5132061 i co jest w środku
KB5132061 to listopadowa aktualizacja zbiorcza dla Windows 11 26H2 i 25H2 we wszystkich wydaniach oraz dla 24H2 wyłącznie w wydaniach Enterprise i Education. Windows 11 24H2 Home i Pro dostał ostatnią poprawkę w październiku, o czym pisaliśmy w tekście o październikowym Patch Tuesday.
| System | Aktualizacja | Kompilacja po instalacji |
|---|---|---|
| Windows 11 26H2 | KB5132061 | 26300.9974 |
| Windows 11 25H2 | KB5132061 | 26200.9974 |
| Windows 11 24H2 Enterprise i Education | KB5132061 | 26100.9974 |
| Windows 11 23H2 Enterprise i Education | KB5131087 (ostatnia) | 22631.7711 |
| Windows 10 22H2 z ESU | KB5131096 | 19045.7846 |
| Windows 10 Enterprise LTSC 2021 | KB5131096 | 19044.7846 |
Według noty KB5132061 najważniejsza zmiana dla firm dotyczy NTLM. Klient Windows domyślnie proponuje teraz podpisywanie wiadomości NTLM przy połączeniach innych niż anonimowe. Microsoft pisze, że ma to ograniczyć ataki typu NTLM relay, czyli przekazywanie przechwyconego uwierzytelnienia dalej. Ta sama zmiana jest w aktualizacjach dla 23H2 i Windows 10.
Aktualizacja usuwa też błąd kodu 10 przy urządzeniach USB Audio 1.0, błąd 87 przy dodawaniu drukarki z Active Directory oraz problem z połączeniami pulpitu zdalnego po październikowej aktualizacji podglądowej. Administratorzy powinni sprawdzić skrypty PowerShell z podpisem cyfrowym. Skrypt z nieprawidłowym kodowaniem UTF-8 może nie przejść weryfikacji podpisu i trzeba go zapisać ponownie jako UTF-8 ze znacznikiem na początku pliku (BOM) i podpisać jeszcze raz. Microsoft nie zna problemów z tą aktualizacją i zapowiada, że w grudniu nie wyda nieobowiązkowej aktualizacji podglądowej.
Instalacja według pomocy Microsoftu:
- Otwórz Ustawienia i wybierz Windows Update.
- Kliknij Sprawdź aktualizacje.
- Jeśli aktualizacja jest dostępna, wybierz Pobierz i zainstaluj.
- Uruchom komputer ponownie, gdy system o to poprosi.
Kompilację sprawdzisz poleceniem winver. Opisaliśmy to w poradniku jak sprawdzić wersję Windows.
Dla Windows 11 23H2 w wydaniach Enterprise i Education listopadowa KB5131087 jest ostatnią aktualizacją. Od grudnia te komputery nie dostaną już poprawek bezpieczeństwa, a Microsoft zaleca przejście na wspieraną wersję.
Windows 10: KB5131096 tylko w programie ESU
Zwykły Windows 10 22H2 dostaje listopadową poprawkę wyłącznie w programie rozszerzonych aktualizacji zabezpieczeń ESU. Nota KB5131096 wymienia jako odbiorców Windows 10 ESU oraz wydania Enterprise LTSC 2021 i IoT Enterprise LTSC 2021. Firmy z Windows 10 22H2 potrzebują licencji ESU na drugi rok.
Użytkownicy domowi w Europejskim Obszarze Gospodarczym mogą zapisać się do ESU bez opłat, jeśli logują się do Windows kontem Microsoft, albo zapłacić jednorazowo 30 USD. Według strony Microsoftu program działa do 12 października 2027 roku. Jak sprawdzić zapis, opisaliśmy w tekście o ESU dla Windows 10. Darmowe wsparcie Windows 10 Enterprise LTSC 2021 kończy się 12 stycznia 2027 roku.
Ile luk załatał Microsoft w listopadzie 2026
Microsoft załatał w listopadzie 1 095 luk, którym sam nadał numery CVE. Policzyliśmy to skryptem w biuletynie pobranym 11 listopada. Biuletyn zawiera też poprawki cudzych projektów, głównie silnika Chromium i jądra Linuksa, dlatego łączna liczba pozycji jest wyższa.
Większość luk Microsoft ocenił jako ważne, a 64 jako krytyczne. Najczęściej pozwalają podnieść uprawnienia w systemie albo zdalnie uruchomić kod. Krytyczne są między innymi luki w Windows, Exchange Server i kilkunastu miejscach Excela i Worda. Żadna z nich według Microsoftu nie jest na razie wykorzystywana w atakach.
Serwisy podają inne sumy, bo część dolicza poprawki Edge, a część pomija luki wydane wcześniej w miesiącu. Dlatego w publikacjach spotkasz wyniki od około 1 100 do ponad 1 200, na przykład w BleepingComputer. Więcej luk było w październiku.
Edge nadal bez poprawki luki z Chrome
Microsoft Edge na komputerach do 11 listopada, godz. 10:15, nie dostał poprawki luki CVE-2026-125350, którą Google załatał w Chrome 9 listopada. Microsoft od 9 listopada pisze w notach bezpieczeństwa Edge, że wie o atakach i pracuje nad poprawką. Ostatnie wydanie Edge na komputery, 157.0.4341.42, pochodzi z 5 listopada.
CISA dopisała tę lukę do katalogu podatności wykorzystywanych w atakach 10 listopada i w opisie wymienia Chrome, Edge i Operę. W listopadowym biuletynie Microsoftu tej luki nie ma. Szczegóły i instrukcję aktualizacji Chrome opisaliśmy w tekście o Chrome 157. Do czasu poprawki Edge rozsądniej korzystać z zaktualizowanego Chrome.
Inne łatki z 10 listopada: SAP i Barracuda
SAP wydał 10 listopada 35 nowych not bezpieczeństwa. Cztery luki mają najwyższą ocenę 10 na 10: w Internet Communication Managerze SAP NetWeaver AS ABAP, w SAP Web Dispatcher, w SAP Gateway i w usłudze SAML2 NetWeaver AS ABAP. SAP nie pisze o atakach.
Barracuda ostrzega przed atakami na swoje bramki pocztowe Email Security Gateway. Pierwsza luka (CVE-2026-116606) pozwala bez logowania zaimportować spreparowaną konfigurację do bramki ESG starszej niż 9.4.0.030, co opisał Mandiant. Druga (CVE-2026-111560) wymaga dostępu administratora i pozwala wykonywać polecenia z najwyższymi uprawnieniami systemowymi. Według drugiego opisu Mandianta występuje także w kilku innych produktach Barracudy. Według producenta, cytowanego przez BleepingComputer, połączenie obu luk daje pełną kontrolę nad urządzeniem, a ataki objęły “niewielką liczbę organizacji”. CISA dała agencjom w USA czas do 13 listopada.
FAQ
Czy polskie firmy muszą zdążyć z poprawką do 24 listopada?
Termin 24 listopada wyznaczyła amerykańska agencja CISA dla agencji federalnych w USA i polskich firm nie wiąże. Luka jest jednak wykorzystywana w atakach, więc z aktualizacją Office nie warto czekać do tego dnia.
Czy luka dotyczy Outlooka w telefonie i w przeglądarce?
Microsoft wymienia jako podatne tylko Microsoft 365 Apps for Enterprise oraz Office LTSC 2021 i 2024, czyli klasyczny Outlook na Windows. Wersji mobilnych, nowego Outlooka i Outlooka w przeglądarce na liście nie ma. Microsoft nie pisze jednak wprost, że są bezpieczne.
Podsumowanie
Listopadowe poprawki Microsoftu z 10 listopada 2026 roku łatają lukę w klasycznym Outlooku, którą napastnicy już wykorzystują do wyciągania danych logowania po otwarciu spreparowanego pliku wiadomości. Mimo umiarkowanej oceny to najważniejsza poprawka miesiąca, bo jako jedyna jest używana w atakach. Zaktualizuj osobno pakiet Office (Plik, Konto, Opcje aktualizacji, Aktualizuj teraz) i Windows przez Windows Update, a potem uruchom komputer ponownie. Ta sama aktualizacja Office łata też trzy krytyczne luki w Outlooku działające przez okienko podglądu. Na Windows 10 poprawka przyjdzie tylko wtedy, gdy komputer jest zapisany do programu ESU, a dla Windows 11 23H2 w wydaniach firmowych to ostatnia łatka. Edge 11 listopada o 10:15 nadal nie miał poprawki luki z Chrome, więc do jej wydania bezpieczniej korzystać z zaktualizowanego Chrome. Stan na 11 listopada 2026 roku, godz. 10:15.


