KS-SOMED, KS-PPS, KS-MEDIS, KS-SOLAB i KS-ASW w wersjach sprzed poprawki przyjmują każdy certyfikat HTTPS przy łączeniu z serwerem dokumentacji. Atakujący, który może przechwycić ruch między programem a serwerem, odczyta albo zmieni dane logowania i dokumenty. Winna jest wspólna biblioteka ZSIRep CLIENT, z której korzystają te programy KAMSOFT dla przychodni, szpitali i laboratoriów. CERT Polska opisał lukę CVE-2026-113618 6 listopada 2026 roku. Podał też numery wersji pięciu programów, w których KAMSOFT ją usunął. Administrator placówki powinien dziś sprawdzić, którą wersję ma zainstalowaną.
Czego dotyczy luka w bibliotece KAMSOFT ZSIRep CLIENT
Luka dotyczy pliku ZSIREP.CLIENT.DLL, czyli biblioteki, przez którą programy KAMSOFT łączą się z serwerem ZSIRep. Według ostrzeżenia CERT Polska biblioteka nieprawidłowo weryfikuje certyfikat serwera. Opis CERT-u, punkt po punkcie:
- Biblioteka rejestruje w programie wywołanie zwrotne .NET, które działa w całym procesie i akceptuje dowolny certyfikat dla połączeń HTTPS bez weryfikacji.
- Osoba zdolna wykonać atak man-in-the-middle może podszyć się pod serwer ZSIRep oraz przechwycić lub zmodyfikować dane uwierzytelniania i dokumenty.
- Wywołanie zwrotne pozostaje aktywne po zamknięciu klienta, co wpływa na bezpieczeństwo pozostałych połączeń HTTPS w tej samej aplikacji.
- Problem rozwiązano w wersji biblioteki 2.12.3.1.
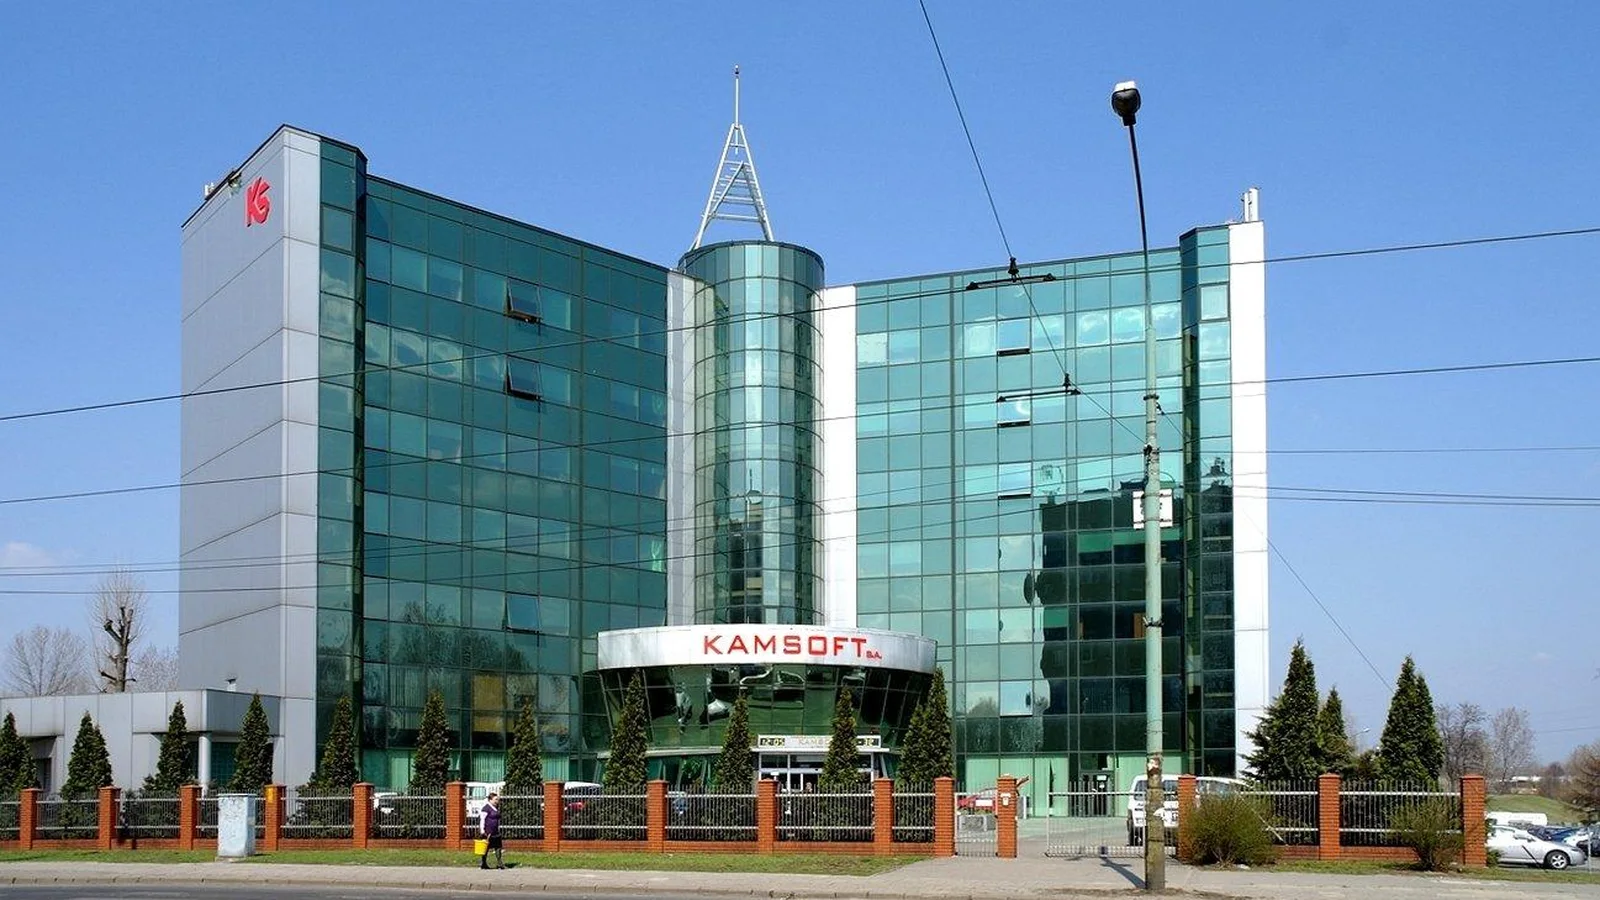
Czym jest ZSIRep, CERT nie pisze. KAMSOFT na swojej stronie o elektronicznej dokumentacji medycznej nazywa ZSIRep repozytorium EDM. To według firmy miejsce, w którym leżą elektroniczne dokumenty medyczne tworzone w jej programach. Lukę zgłosił Kajetan Pawelec, a CERT Polska uczestniczył w koordynacji jej ujawnienia. Na zdjęciu siedziba KAMSOFT w Katowicach, fot. kodens79 / fotopolska.eu, Wikimedia Commons, licencja CC BY-SA 2.0, zdjęcie przycięte do formatu 16:9.
Wersje KS-SOMED, KS-MEDIS i innych systemów z poprawką
Opisaną lukę usunięto w wersjach podanych niżej, więc program powinien mieć co najmniej taki numer. Numery pochodzą z ostrzeżenia CERT Polska i rekordu CVE. Opisy programów wzięliśmy ze stron produktów KAMSOFT (odczyt 6 listopada 2026).
| Program | Do czego służy (według KAMSOFT) | Wersja z poprawką |
|---|---|---|
| KS-SOMED | system dla przychodni i poradni ambulatoryjnych | 2026.03.0.01 |
| KS-PPS | obsługa wizyt, dokumentacja i rozliczenia z NFZ w gabinetach oraz małych i średnich przychodniach | 2026.03.1.0 |
| KS-MEDIS | system do zarządzania szpitalem | 2026.03.0.0 |
| KS-SOLAB | system dla laboratoriów medycznych | 2026.3.1.0 |
| KS-ASW | gospodarka lekowa i magazynowa szpitala, apteka szpitalna, bank krwi | 2026.3.0.1 |
| biblioteka ZSIRep CLIENT | połączenie z repozytorium ZSIRep | 2.12.3.1 |
W tabelce nagłówkowej CERT podaje jako podatne “wszystkie do 2.12.3.1”, ale w opisie pisze, że problem rozwiązano w wersji 2.12.3.1. Rekord CVE rozstrzyga to jednoznacznie: podatne są wersje starsze niż 2.12.3.1. CERT nie podaje dat wydania poprawionych wersji. Na kamsoft.pl komunikatu o tej luce nie znaleźliśmy (wyszukiwarka serwisu, 6 listopada, godz. 16:36).
Na czym polega atak “człowiek pośrodku” i kiedy jest możliwy
Atak “człowiek pośrodku” (man-in-the-middle) jest możliwy wtedy, gdy atakujący siedzi na trasie między komputerem w placówce a serwerem. Może to być ktoś w tej samej sieci Wi-Fi albo sieci lokalnej, ktoś, kto przejął router, albo inna osoba kontrolująca ruch. Prawidłowo napisany program sprawdza certyfikat serwera i przerywa połączenie, gdy ktoś podstawi fałszywy. Podatna biblioteka tego nie robi, więc program rozmawia z atakującym tak, jakby rozmawiał z prawdziwym serwerem.

Ten warunek ogranicza skalę zagrożenia. W rekordzie CVE luka dostała ocenę średnią: 5,3 w skali CVSS 4.0. Wektor ataku to sieć sąsiednia: atakujący musi być blisko ofiary w sensie sieciowym, sam dostęp do internetu mu nie wystarczy. Nie potrzebuje za to żadnych uprawnień ani udziału użytkownika. Naszym zdaniem najbardziej narażone są więc stanowiska w sieciach, do których mają dostęp osoby z zewnątrz, na przykład we wspólnej sieci z gośćmi. O ryzyku sieci, nad którymi nie mamy kontroli, pisaliśmy przy okazji publicznego Wi-Fi.
Druga część luki sięga poza samo połączenie z ZSIRep. Reguła przyjmująca każdy certyfikat działa w całym procesie programu i zostaje po zamknięciu klienta ZSIRep. Dopóki program działa, inne jego połączenia HTTPS też są osłabione. CERT nie wymienia, które to połączenia.
Co zrobić w przychodni, szpitalu albo laboratorium
Zaktualizuj program do wersji z tabeli albo nowszej. W ogólnym poradniku wdrażania EDM KAMSOFT zaleca kontakt z opiekunem IT, czyli partnerem albo oddziałem firmy, i korzystanie z aktualnej wersji oprogramowania. Kolejność na dziś:
- Sprawdź numer wersji KS-SOMED, KS-PPS, KS-MEDIS, KS-SOLAB albo KS-ASW na każdym stanowisku, a nie tylko na serwerze.
- Porównaj go z tabelą wyżej. Jeśli jest niższy, zamów aktualizację u opiekuna IT albo w oddziale KAMSOFT.
- Do czasu aktualizacji nie podłączaj stanowisk z podatną wersją do sieci dla gości ani do obcych sieci Wi-Fi. To nasza rada, nie zalecenie CERT-u.
- Po aktualizacji uruchom program ponownie, bo reguła z luki żyje w działającym procesie.
CERT Polska nie informuje, by ktoś wykorzystał tę lukę w ataku. W czerwcu ten sam zespół opisał inną lukę w KS-SOMED, CVE-2026-42251: zakodowane na stałe poświadczenia dawały dostęp do serwera FTP z paczkami aktualizacji. Podobny przypadek z innym producentem opisywaliśmy przy luce w drEryk Gabinet. Skutki wycieku z systemu medycznego, gdy do niego dojdzie, pokazuje sprawa EuroSoft i MedicalData.
 { dla firm }
Co możemy zrobić dla Twojej firmy?
Budujemy strony, sklepy i aplikacje, łączymy systemy z KSeF i księgowością, wdrażamy automatyzacje i agentów AI, a na koniec dbamy o widoczność w Google. Zaczynamy od rozmowy o tym, co dziś zabiera Twojemu zespołowi najwięcej czasu.
Podsumowanie
Biblioteka ZSIRep CLIENT w wersjach starszych niż 2.12.3.1 przyjmuje każdy certyfikat HTTPS, a ta reguła obejmuje cały proces programu i zostaje po zamknięciu klienta. Dotyczy to pięciu systemów KAMSOFT: KS-SOMED, KS-PPS, KS-MEDIS, KS-SOLAB i KS-ASW. Atakujący, który może przechwycić ruch w sieci placówki, podszyje się pod serwer ZSIRep i odczyta albo zmieni dane logowania i dokumenty. Według KAMSOFT ZSIRep to repozytorium elektronicznej dokumentacji medycznej. Luka ma ocenę średnią (CVSS 4.0: 5,3), a wektor ataku wymaga bliskości sieciowej. Poprawki są: KS-SOMED od 2026.03.0.01, KS-PPS od 2026.03.1.0, KS-MEDIS od 2026.03.0.0, KS-SOLAB od 2026.3.1.0, KS-ASW od 2026.3.0.1. Sprawdź wersję na każdym stanowisku i zamów aktualizację u opiekuna IT. Stan na 6 listopada 2026 roku, godz. 16:45, według CERT Polska, rekordu CVE i stron KAMSOFT.